خودروی متصل فقط یک وسیله نقلیه با اینترنت نیست؛ مجموعهای از رایانهها، واحدهای کنترل الکترونیکی، حسگرها، برنامههای موبایل و سرویسهای ابری است که پیوسته داده ردوبدل میکنند. همین اتصال، امکاناتی مانند مسیریابی لحظهای، عیبیابی از راه دور و بهروزرسانی نرمافزار را ممکن میکند، اما سطح حمله را نیز بزرگتر میسازد. امنیت سایبری خودرو یعنی حفاظت همزمان از ایمنی سرنشین، حریم خصوصی، قابلیت دسترسی سامانهها و یکپارچگی فرمانهایی که میان خودرو و بیرون ردوبدل میشوند. در این راهنما تهدیدها را بر اساس مسیر واقعی ورود بررسی میکنیم و اقدامهای قابل اجرا برای راننده، سازنده و ناوگان را از هم جدا میسازیم.
چرا امنیت خودرو با امنیت یک لپتاپ فرق دارد؟
در رایانه معمولی، پیامد نفوذ اغلب سرقت داده یا توقف سرویس است؛ در خودرو یک فرمان دستکاریشده میتواند به سامانهای برسد که با حرکت، ترمز یا هشدارهای راننده ارتباط دارد. عمر خودرو نیز معمولاً از عمر تلفن همراه بیشتر است، در حالی که قطعات الکترونیکی آن از چند تأمینکننده میآیند و چرخه بهروزرسانی یکسانی ندارند. خودرو ممکن است سالها پس از پایان پشتیبانی اولیه در جاده بماند. بنابراین امنیت باید از طراحی معماری آغاز شود، میان شبکه سرگرمی و شبکههای حساس جداسازی ایجاد کند و برای کشف رفتار غیرعادی و بازیابی امن برنامه داشته باشد. آشنایی با مفهوم خودروهای متصل کمک میکند مرز میان قابلیت اتصال و مسئولیت امنیتی روشن شود.
مدل تهدید خودرو؛ از دارایی تا مسیر حمله
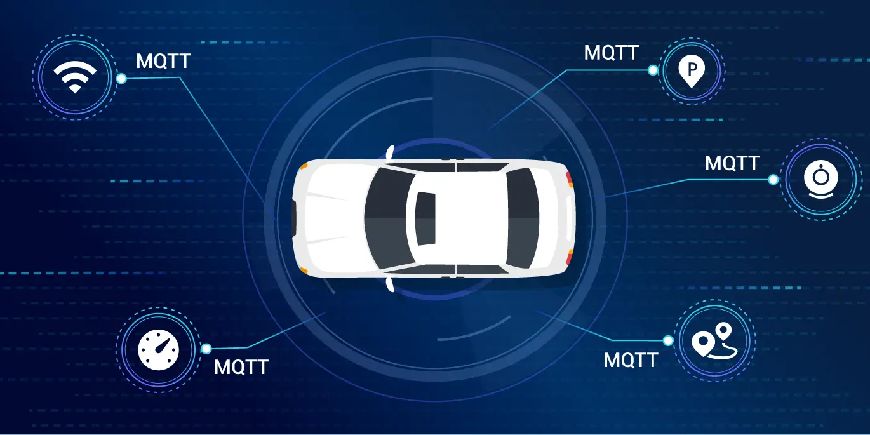
مدل تهدید از فهرستکردن فناوریها آغاز نمیشود؛ ابتدا باید دانست چه چیزی ارزش حفاظت دارد. فرمانهای کنترلی، کلیدهای رمزنگاری، موقعیت مکانی، دفترچه تماس، هویت راننده، سوابق سفر و دسترسی به حساب کاربری نمونههایی از دارایی هستند. سپس بازیگران تهدید، از سارق فرصتطلب تا مهاجم سازمانیافته، و انگیزه آنان مشخص میشود. مرحله بعد ترسیم مسیر ورود، نقطه عبور میان ناحیهها و پیامد نهایی است. نتیجه باید به کنترل امنیتی قابل آزمون تبدیل شود، نه یک فهرست مبهم از نگرانیها. مدل تهدید در طول عمر خودرو با اضافهشدن سرویس، برنامه یا قطعه جدید بازبینی میشود.
نقشه ساده مدل تهدید
ورودی: موبایل، بلوتوث، شبکه سلولی، وایفای، USB و درگاه عیبیابی ← دروازه ارتباطی: احراز هویت، محدودسازی پیام و ثبت رخداد ← شبکه داخلی: جداسازی سرگرمی، بدنه و سامانههای حساس ← دارایی: کنترل معتبر، داده خصوصی و امکان بازیابی امن.
برای هر پیکان سه سؤال بپرسید: چه کسی اجازه دارد؟ پیام چگونه اعتبارسنجی میشود؟ در صورت خطا سامانه چگونه به حالت امن میرود؟
درگاههای ارتباطی و حمله از راه دور
شبکه سلولی، وایفای، بلوتوث و ارتباط خودرو با برنامه موبایل، مسیرهای مفیدی برای خدمات روزمرهاند. خطر زمانی شکل میگیرد که سرویس غیرضروری فعال بماند، احراز هویت ضعیف باشد، نشست کاربر درست منقضی نشود یا ورودی دریافتی بدون اعتبارسنجی به بخش دیگری منتقل شود. مهاجم لازم نیست همیشه نزدیک خودرو باشد؛ نقص در API ابری ممکن است تعداد زیادی خودرو را همزمان در معرض خطر قرار دهد. دفاع مناسب شامل کمینهسازی سرویسها، رمزنگاری ارتباط، کلیدهای یکتا، محدودسازی نرخ درخواست، ثبت رویداد و آزمون نفوذ مستقل است. کاربر نیز باید برنامه رسمی را نصب کند و دسترسی حساب خودرو را مانند حساب بانکی جدی بگیرد.
شبکه داخلی، ECU و اهمیت جداسازی
واحدهای کنترل الکترونیکی یا ECU کارهای مختلفی مانند مدیریت موتور، بدنه، تهویه و سرگرمی را انجام میدهند. اگر همه بخشها در یک محدوده اعتماد قرار گیرند، رخنه در یک جزء کماهمیت میتواند به حرکت جانبی مهاجم منجر شود. دروازه امن باید نوع پیام، مبدأ، مقصد و نرخ ارسال را کنترل کند و پیام غیرمنتظره را نپذیرد. جداسازی منطقی و فیزیکی، فهرست سفید فرمانها، بوت امن و اعتبارسنجی امضای نرمافزار، احتمال عبور از سرگرمی به بخشهای حساس را کم میکند. سامانه تشخیص نفوذ داخل خودرو نیز الگوهای غیرعادی را میبیند، اما نباید بهتنهایی جای معماری امن را بگیرد.
درگاه عیبیابی و دسترسی فیزیکی
دسترسی فیزیکی به معنای بیاهمیتبودن تهدید نیست. درگاه عیبیابی برای تعمیر ضروری است، ولی ابزار ناشناس، دانگل بیمه یا ردیاب بیکیفیت میتواند به شبکه داخلی متصل شود. تعمیرگاه و ناوگان باید موجودی تجهیزات مجاز، نسخه میانافزار و مسئول هر دستگاه را ثبت کنند. دسترسی تعمیراتی باید محدود، زماندار و قابل ردگیری باشد. پس از فروش خودرو نیز لازم است حسابهای قبلی حذف، کلیدهای دیجیتال باطل و اطلاعات شخصی پاک شود. راننده نباید تجهیز USB یا OBD ناشناس را صرفاً بهدلیل وعده کاهش مصرف یا افزودن قابلیت متصل کند.
برنامه موبایل، کلید دیجیتال و حساب ابری
بسیاری از قابلیتهای حساس از طریق حساب ابری اجرا میشوند: بازکردن در، یافتن خودرو، روشنکردن تهویه یا اشتراک کلید. گذرواژه تکراری، سیمکارت ربودهشده، تلفن قفلنشده و مجوز بیش از حد برنامه، زنجیره امنیت را ضعیف میکند. فعالسازی احراز هویت چندمرحلهای، اعلان ورود جدید، بازبینی دستگاههای متصل و حذف دسترسی افراد قبلی ضروری است. سازنده باید عملیات حساس را دوباره تأیید کند و میان مشاهده اطلاعات و صدور فرمان تفاوت بگذارد. کلید دیجیتال نیز باید امکان لغو فوری داشته باشد و اشتراک آن با تاریخ انقضا و سطح دسترسی مشخص انجام شود.
بهروزرسانی نرمافزار و زنجیره تأمین
بهروزرسانی راه دور برای بستن آسیبپذیریها حیاتی است، اما خود فرایند بهروزرسانی یک مسیر حساس محسوب میشود. بسته باید امضای معتبر داشته باشد، انتقال آن رمزگذاری شود و خودرو پیش از نصب سازگاری نسخه را بررسی کند. اگر نصب قطع شد، امکان بازگشت کنترلشده به نسخه سالم لازم است. سازنده باید اجزای نرمافزاری و وابستگیها را بشناسد تا هنگام افشای نقص بداند کدام مدلها تحت تأثیرند. تأمینکننده نیز باید زمان پاسخ، روش گزارش رخداد و دوره پشتیبانی روشن داشته باشد. بهروزرسانی را عقب نیندازید، اما آن را فقط از کانال رسمی و در شرایط اعلامشده انجام دهید.
حریم خصوصی و دادههای مکانی
خودرو میتواند تاریخچه مسیر، سرعت، سبک رانندگی، مخاطبان همگامشده و صدای دستیار را پردازش کند. امنیت تنها جلوگیری از سرقت خودرو نیست؛ باید جمعآوری داده به حد لازم محدود شود و کاربر بداند چه دادهای برای چه هدفی و چه مدتی نگهداری میشود. مجوز دسترسی برنامهها را بازبینی کنید، همگامسازی غیرضروری مخاطبان را خاموش کنید و پیش از فروش یا اجاره، بازنشانی حساب را انجام دهید. ناوگان باید دسترسی مدیران را بر اساس نقش محدود کند. ناشناسسازی نیز زمانی مفید است که امکان بازشناسایی از ترکیب موقعیت و زمان در نظر گرفته شود.
تهدیدهای بیسیم نزدیک خودرو
بلوتوث، وایفای و سامانه ورود بدون کلید معمولاً برد محدود دارند، اما مهاجم میتواند از تقویت یا بازپخش سیگنال سوءاستفاده کند. خاموشکردن قابلیتهای بیاستفاده، نگهداری کلید در محل مناسب و استفاده از تنظیمات امنیتی توصیهشده سازنده ریسک را کاهش میدهد. جفتسازی باید در محیط کنترلشده انجام شود و درخواست ناشناس پذیرفته نشود. هیچ وسیلهای صرفاً بهدلیل نزدیکبودن قابل اعتماد نیست. طراحی امن باید تازگی پیام، فاصله احتمالی و تعداد تلاش را بررسی کند و پس از رفتار مشکوک هشدار بدهد یا دسترسی را موقتاً محدود سازد.
تفاوت امنیت سایبری با ایمنی خودرو خودران
امنیت سایبری از دستکاری عمدی، دسترسی غیرمجاز و افشای داده جلوگیری میکند؛ ایمنی عملکردی به خطاهای تصادفی سختافزار و نرمافزار میپردازد. این دو حوزه جدا اما وابستهاند. حمله سایبری میتواند حسگر یا پیام را مختل کند و به مسئله ایمنی تبدیل شود، در حالی که طراحی حالت امن میتواند شدت پیامد حمله را کم کند. مقاله ایمنی خودروهای خودران بر تصمیم رانندگی و تعامل با محیط تمرکز دارد؛ این راهنما مرز اعتماد، کنترل دسترسی و پاسخ به نفوذ را بررسی میکند. مخلوطکردن این دو باعث میشود کنترلهای ضروری هر حوزه نادیده بماند.
نقش ADAS در سطح حمله
سامانههای کمکراننده داده حسگرها را برای هشدار یا مداخله محدود به کار میگیرند. هرچه ارتباط این سامانهها با شبکههای دیگر بیشتر باشد، اعتبار داده و مسیر پیام اهمیت بیشتری پیدا میکند. امنیت نباید عملکرد حسگر را مختل کند، اما باید مشخص باشد کدام جزء اجازه ارسال فرمان دارد. کالیبراسیون درست، نرمافزار معتبر و ثبت خطا ضروری است. برای شناخت دامنه عملکرد این تجهیزات، راهنمای سامانههای کمکراننده ADAS را ببینید. وجود ADAS به معنای خودرانبودن کامل نیست و نباید مسئولیت راننده یا محدودیتهای سازنده را پنهان کند.
اقدامهای ضروری برای مالک خودرو
- بهروزرسانی خودرو و برنامه رسمی را بهموقع نصب کنید و منبع بسته را بررسی کنید.
- برای حساب خودرو گذرواژه یکتا و احراز هویت چندمرحلهای فعال کنید.
- دستگاهها، کلیدهای اشتراکی و کاربران مجاز را ماهانه بازبینی کنید.
- دانگل، کابل یا برنامه ناشناس را به خودرو متصل نکنید.
- مجوزهای موقعیت، مخاطبان و میکروفن را به نیاز واقعی محدود کنید.
- هشدار امنیتی، رفتار غیرعادی یا فرمان اجراشده بدون درخواست را ثبت و به نمایندگی گزارش کنید.
کاربر نباید برای «امنترکردن» خودرو تنظیمات مهندسی یا شبکه داخلی را دستکاری کند. اقدام درست، استفاده از قابلیت رسمی، ثبت شواهد و مراجعه به کانال پشتیبانی است. اگر تلفن یا کلید گم شد، لغو دسترسی باید سریعتر از تعویض فیزیکی انجام شود.
چکلیست سازنده و مدیر ناوگان
سازنده و ناوگان باید فهرست دارایی و مالک هر سامانه را نگهداری کنند، دسترسی کارکنان را بر اساس نقش محدود سازند، رخدادها را با زمان دقیق ثبت کنند و تمرین پاسخ به حادثه داشته باشند. آزمون امنیتی باید پیش از عرضه و پس از تغییر مهم تکرار شود. مدیریت آسیبپذیری شامل کانال گزارش پژوهشگران، اولویتبندی بر اساس پیامد ایمنی و انتشار اصلاحیه قابل پیگیری است. ناوگان علاوه بر خودرو، پنل مدیریتی، حساب اپراتور، API و دستگاه راننده را نیز در دامنه بررسی قرار میدهد. پشتیبانگیری از تنظیمات حیاتی و روش بازیابی عملیاتی باید پیش از بحران آزموده شود.
پاسخ به رخداد سایبری خودرو
در رخداد مشکوک ابتدا ایمنی را حفظ کنید: اگر خودرو رفتار غیرعادی دارد، طبق راهنمای سازنده در محل امن توقف کنید. زمان، پیامهای هشدار، نسخه نرمافزار و اقدامهای اخیر را یادداشت کنید، اما برای آزمایش دوباره فرمان خطرناک صادر نکنید. حساب را از دستگاه امن بررسی و نشستهای ناشناس را خارج کنید. نمایندگی یا مرکز پاسخ رسمی باید تعیین کند خودرو قابل استفاده است یا نیاز به بررسی تخصصی دارد. پاککردن فوری همه دادهها ممکن است شواهد را از بین ببرد؛ بنابراین پیش از بازنشانی با پشتیبانی هماهنگ کنید. ناوگان نیز باید دامنه رخداد را بدون فرض یکسانبودن علت در همه خودروها ارزیابی کند.
نشانههای یک طراحی امنیتی قابل اعتماد
سازنده قابل اعتماد درباره دوره پشتیبانی، روش دریافت اصلاحیه، دادههای جمعآوریشده و مسیر گزارش آسیبپذیری شفاف است. وجود بهروزرسانی امضاشده، تفکیک شبکه، لغو کلید دیجیتال، گزارش ورود و کنترل مجوزها نشانههای مثبتاند. در مقابل، گذرواژه پیشفرض مشترک، نبود تاریخ پشتیبانی، وابستگی کامل خودرو به سرویس ابری و نبود راه بازیابی باید جدی گرفته شود. امنیت محصول یک برچسب ثابت نیست؛ فرایندی است که با کشف نقص، اصلاح، اطلاعرسانی و یادگیری ادامه پیدا میکند. هنگام خرید، پرسش درباره پشتیبانی نرمافزاری باید کنار پرسش درباره گارانتی مکانیکی قرار گیرد.
جمعبندی
کاهش ریسک امنیت سایبری خودروهای متصل با یک ابزار واحد ممکن نیست. معماری جداشده، هویت و کلید یکتا، بهروزرسانی امن، پایش رفتار، حداقلسازی داده و پاسخ تمرینشده باید در کنار هم قرار گیرند. مالک خودرو با حفاظت از حساب و پرهیز از تجهیزات ناشناس نقش مهمی دارد، اما مسئولیت اصلی طراحی امن و اصلاح آسیبپذیری بر عهده سازنده و زنجیره تأمین است. مدل تهدید ارائهشده کمک میکند هر قابلیت تازه پیش از اتصال به خودرو از نظر دارایی، مسیر حمله، کنترل و حالت امن بررسی شود. هدف حذف کامل ریسک نیست؛ هدف این است که نفوذ دشوارتر، کشف سریعتر و پیامد قابل مهار باشد.